



全链路安全管理
BMS-DAM 将安全管控覆盖资产全生命周期——精细化权限、多级审批、AI 合规审核、可控分享、版本追溯,资产从上传到发布全程可控、可溯、可审计。
核心优势
全链路安全管理:从上传到发布,资产全程可控
BMS-DAM 的安全管理覆盖权限、审批、分享、版本四个环节。每个环节有独立的配置项和操作记录,资产从上传到发布全程可控、可追溯。
一、精细化权限控制
权限可设置到单张图片、单个操作。支持按角色配置:例如设计师可编辑不可删除;供应商仅可访问指定文件夹内的授权素材;市场团队可下载使用、不可修改原图。权限生效后,不同角色登录后看到的资产范围和可执行操作不同。权限支持按部门、项目、外部协作等多层级配置。
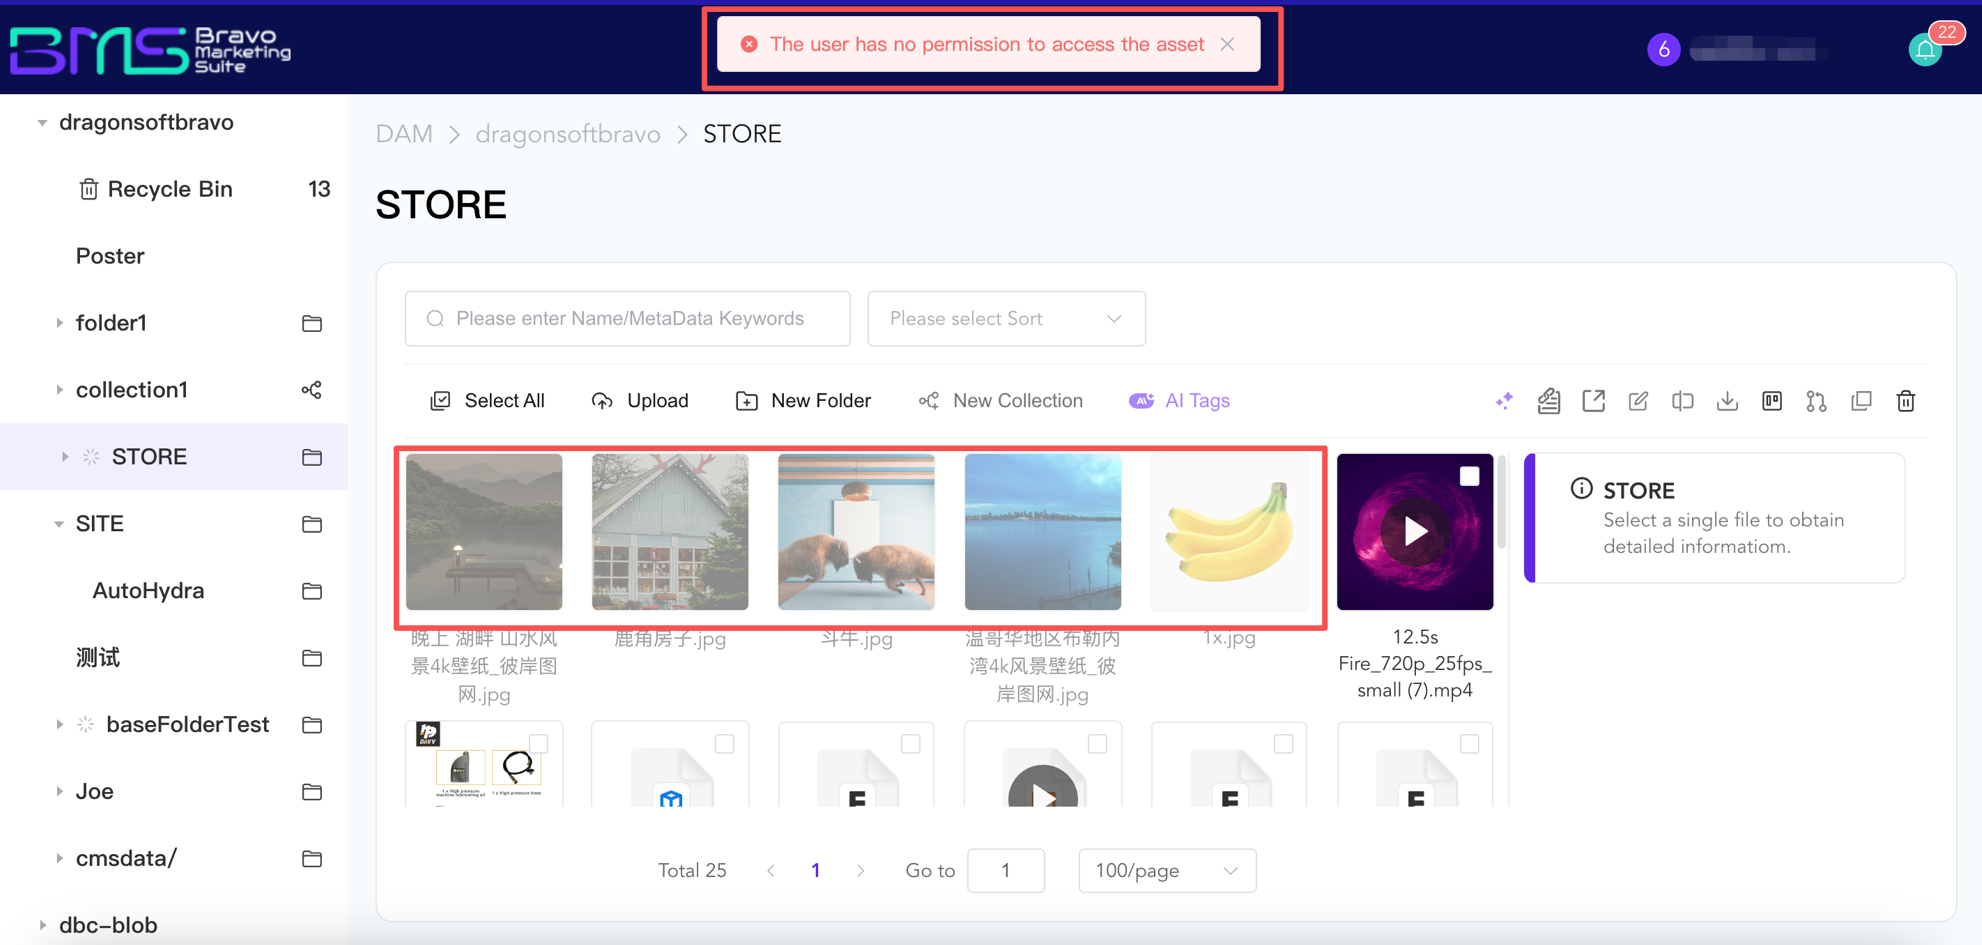
(图片:无权限用户无法访问资产)
二、多级审批流
资产发布前必须通过预设审批流程。支持多级审批、多人会签、驳回重审;审批节点可按部门、资产类型、发布渠道配置。AI 合规检测作为审批第一环节自动初筛,检测报告随资产流转到各审批节点供参考。每一步审批的操作人、时间、结论完整记录。审批通过的资产进入可发布状态,未审批资产无法流出 DAM。
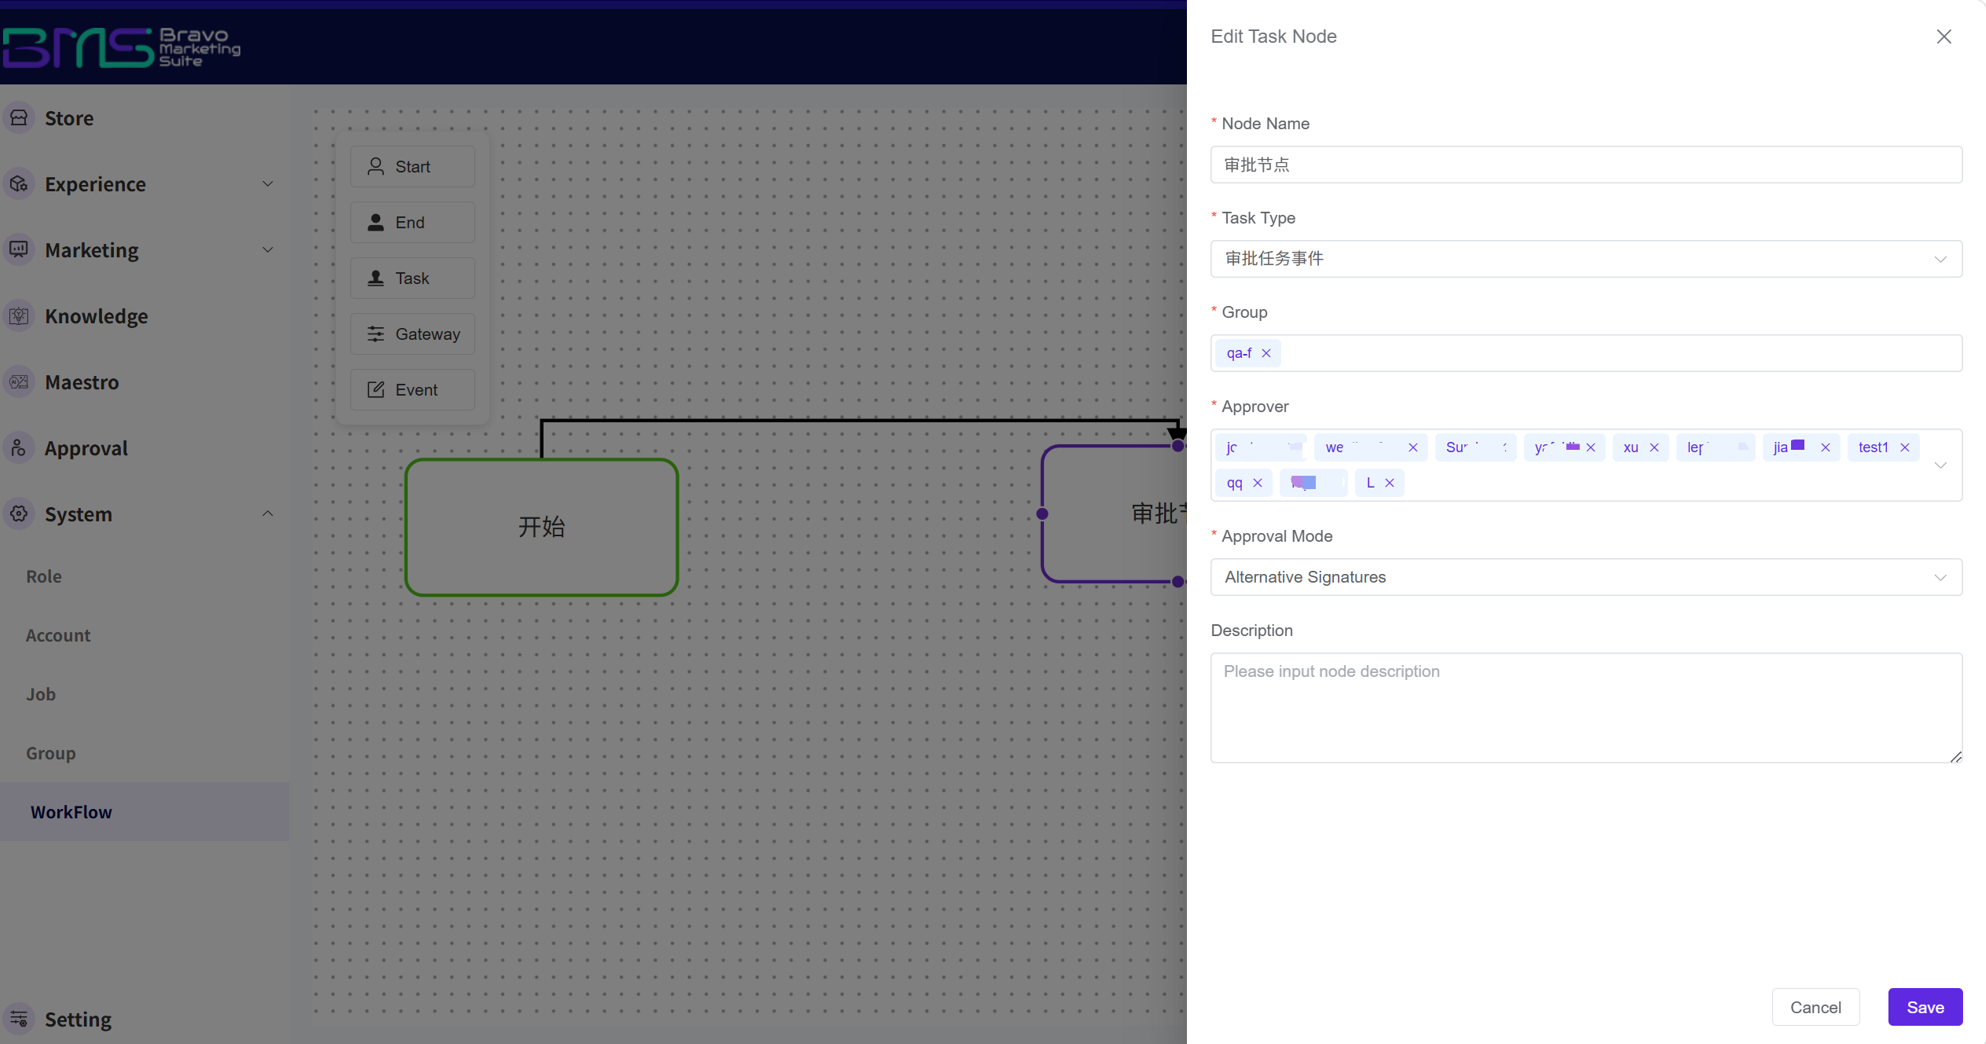
(图片:审批工作流配置)
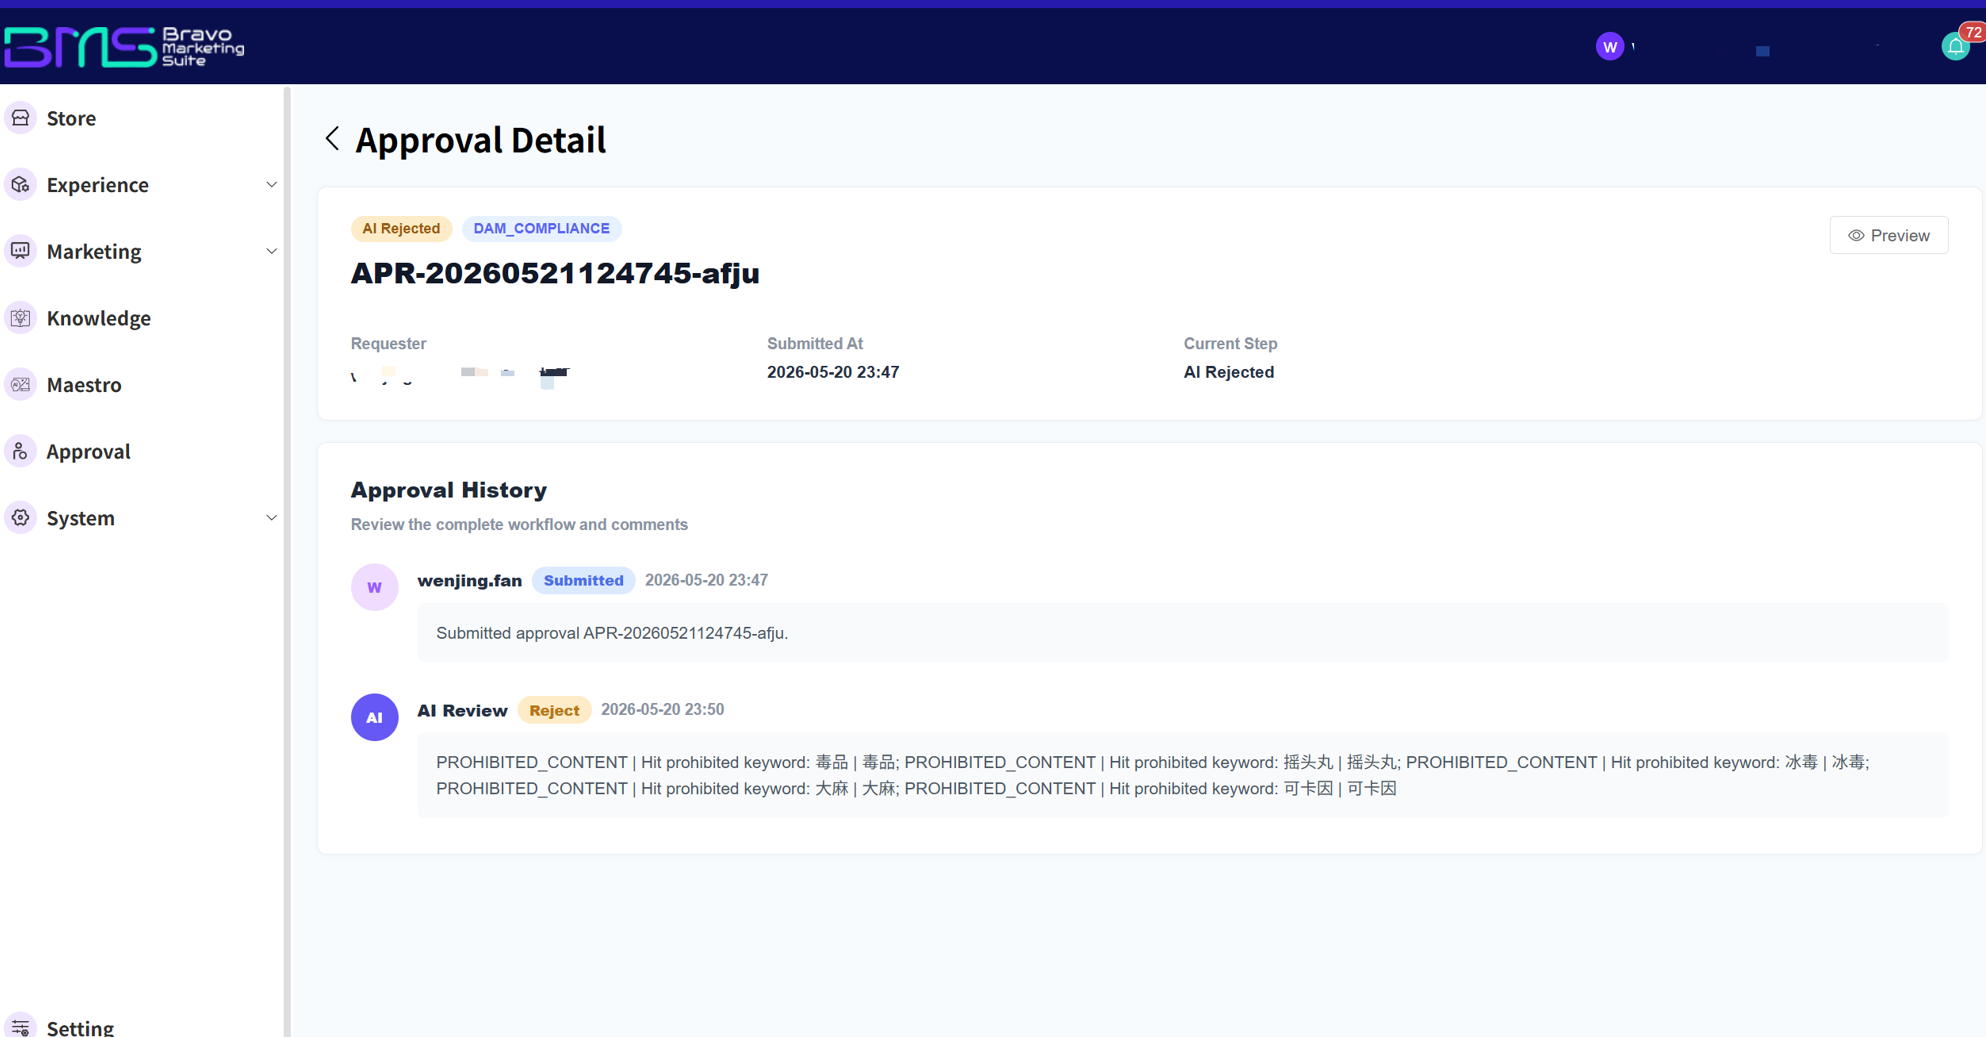
(图片:审批操作界面)
三、灵活分享与协作评论
资产分享:可将资产开放给原本无权限的内部人员,设置接收人与操作范围,不改动其角色权限配置,分享到期自动失效。
资源协作评论:
- 在素材详情页直接评论、回复;
- @成员自动触发站内提醒,相关人及时响应;
- 评论范围按素材权限管控;
- 评论记录(操作人、时间、针对版本)全程留痕,可追溯。
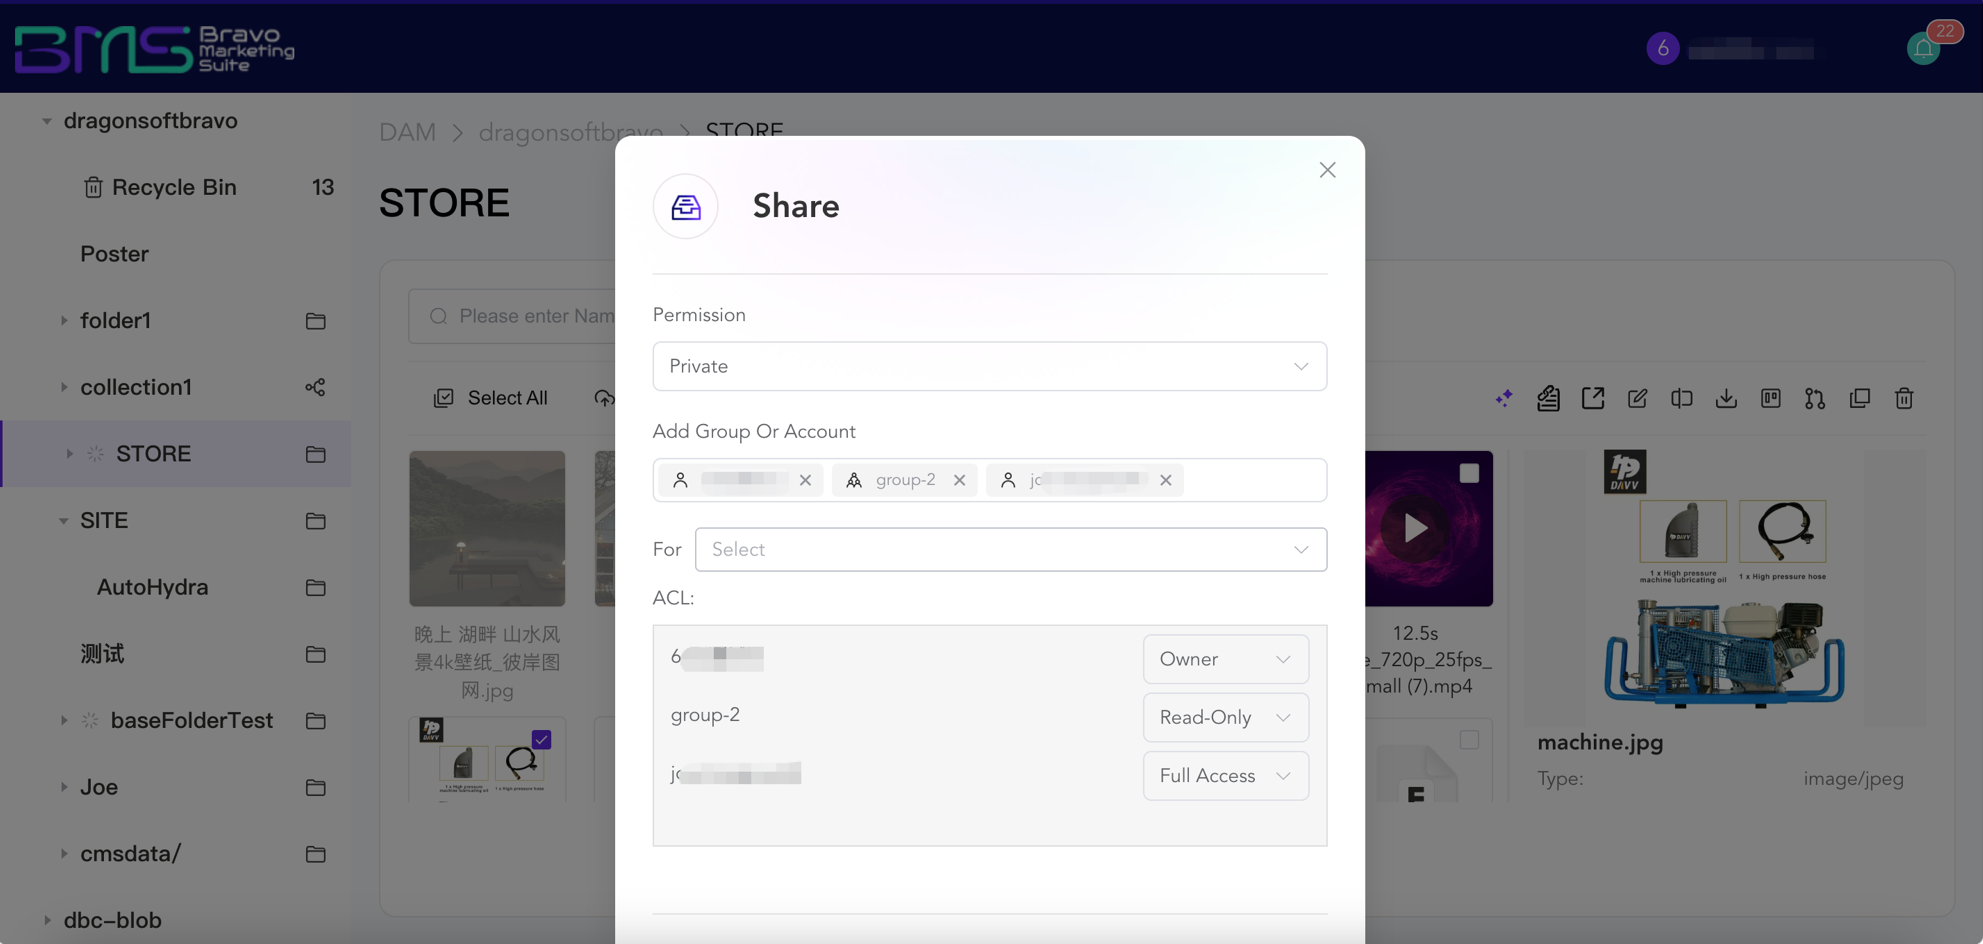
(图片:资产分享界面)
四、版本追溯与回滚
每次编辑自动生成版本快照,记录操作人、时间、变更内容。支持一键回滚到任意历史版本;回滚操作本身也作为新版本记录,历史链完整保留。非破坏性编辑架构保证原始文件不被覆盖、不丢失。
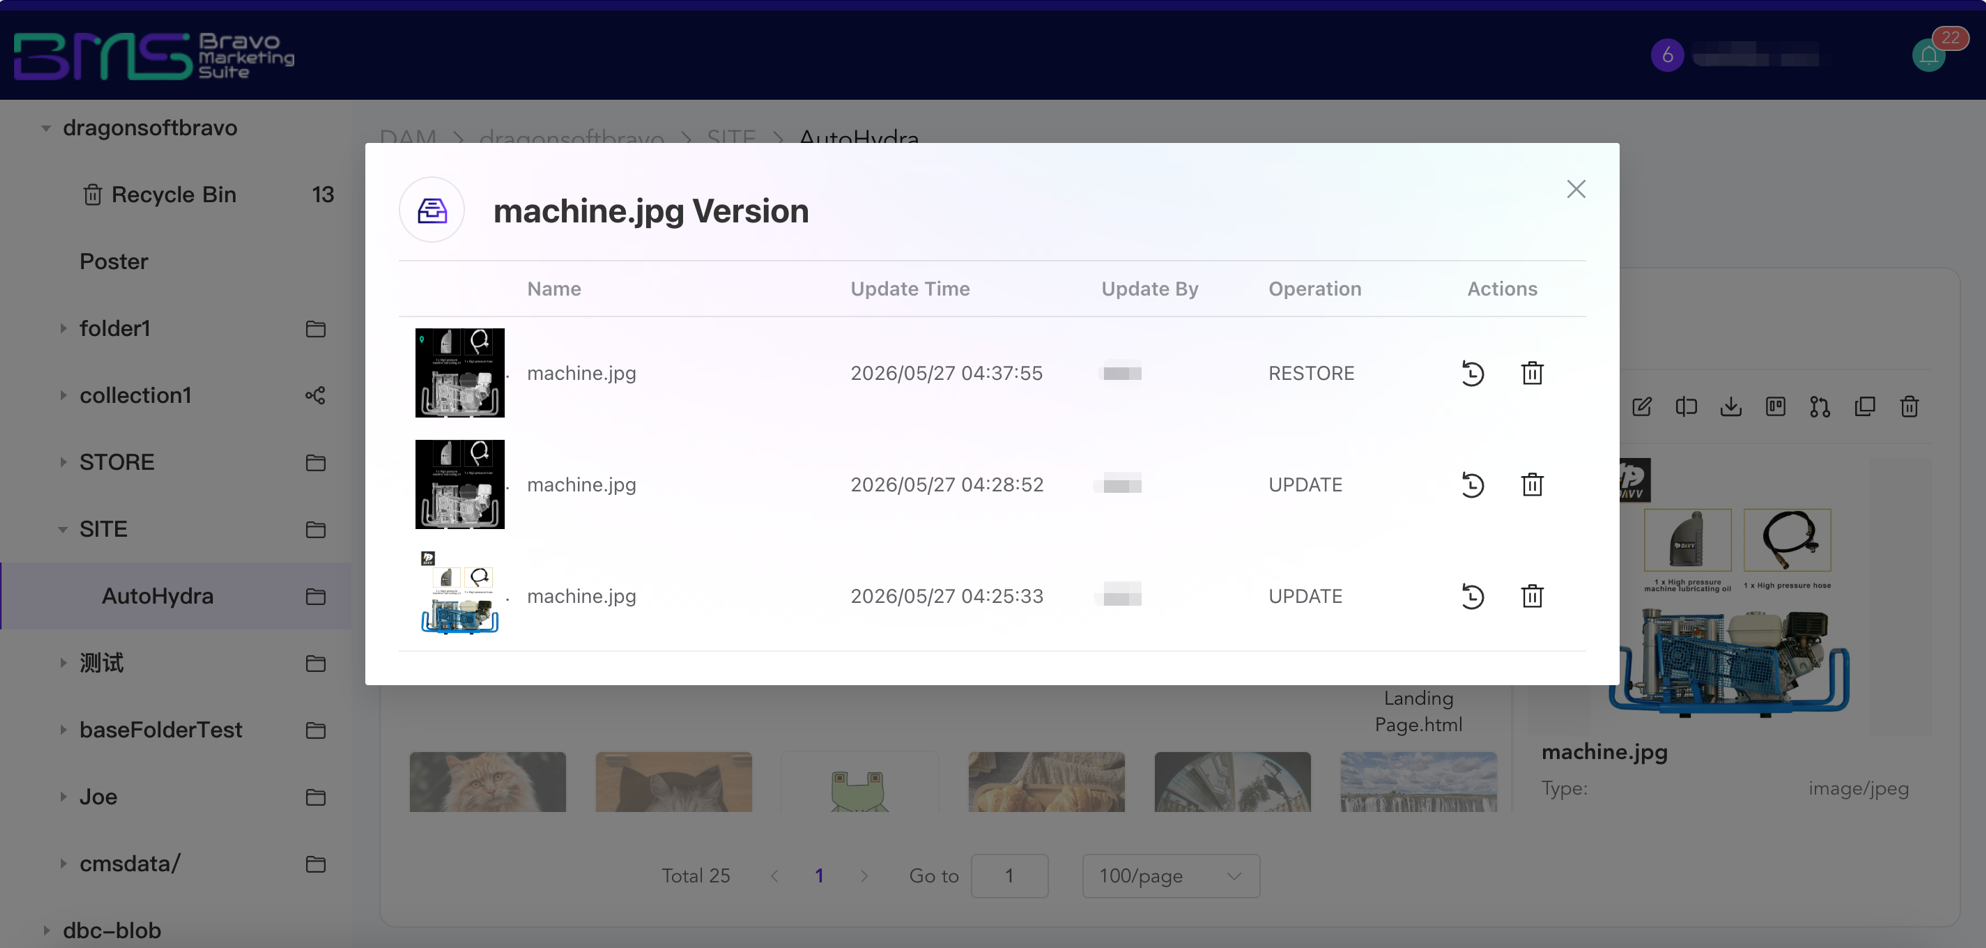
(图片:版本历史界面)
总结
安全管理不是限制使用,而是保障资产在可控范围内高效流转。BMS-DAM 通过权限、审批、分享、版本四个环节的层层递进,让企业资产从上传到发布、从使用到追溯,始终处于可控、可信、可审计的安全框架之内。
常见问题(FAQ)
Q1:审批流支持自定义吗?
A:支持。审批节点、审批人、会签规则均可配置;可按资产类型、发布渠道等条件触发不同审批路径。
Q2:分享出去后,原文件被修改或删除,分享会受影响吗?
A:分享对象始终看到最新版本。权限到期后分享自动失效;已下载的本地副本系统无法控制其后续流转。
Q3:版本回滚后,后续修改记录会丢失吗?
A:不会。回滚本身作为新版本记录,历史链完整保留,可再次回滚到任意节点。
Q4:审批流程中 AI 合规检测的角色是什么?
A:AI 先扫描并生成检测报告,通过检测的资产再进入人工审核节点,审核人员按报告定向复核。
Q5:素材评论的权限怎么管?
A:评论范围按素材权限管控,可评论、可查看评论的用户范围均可配置;评论支持修改与删除,全程留痕。

