




群晖 9.8 分漏洞披露月余:补丁已发布,落地仍受设备代际限制
发布时间:2026-11-02
作者:William
引言
9月18日,群晖(Synology)发布安全公告 SA-26:13,一次修复 8 个漏洞。其中两个的 CVSS 3.1 基础评分为 9.8。
两个编号分别是 CVE-2026-13684 与 CVE-2026-13639。截至10月29日,公告发布已逾一月。按公告所列修复版本,完成升级的设备不再受这两个漏洞影响;但升级能否执行,取决于设备所处的版本分支,而分支的支持期限由软件生命周期政策另行规定。
两个 9.8 分漏洞的具体情况
公告对两个漏洞的技术定位是明确的。CVE-2026-13684 位于 DSM 的 SCGI 组件,归类为输出编码与转义不当(CWE-116);CVE-2026-13639 位于登录逻辑,归类为熵不足(CWE-331)。公告对后果的表述一致:远程攻击者可读写任意文件,并造成拒绝服务。
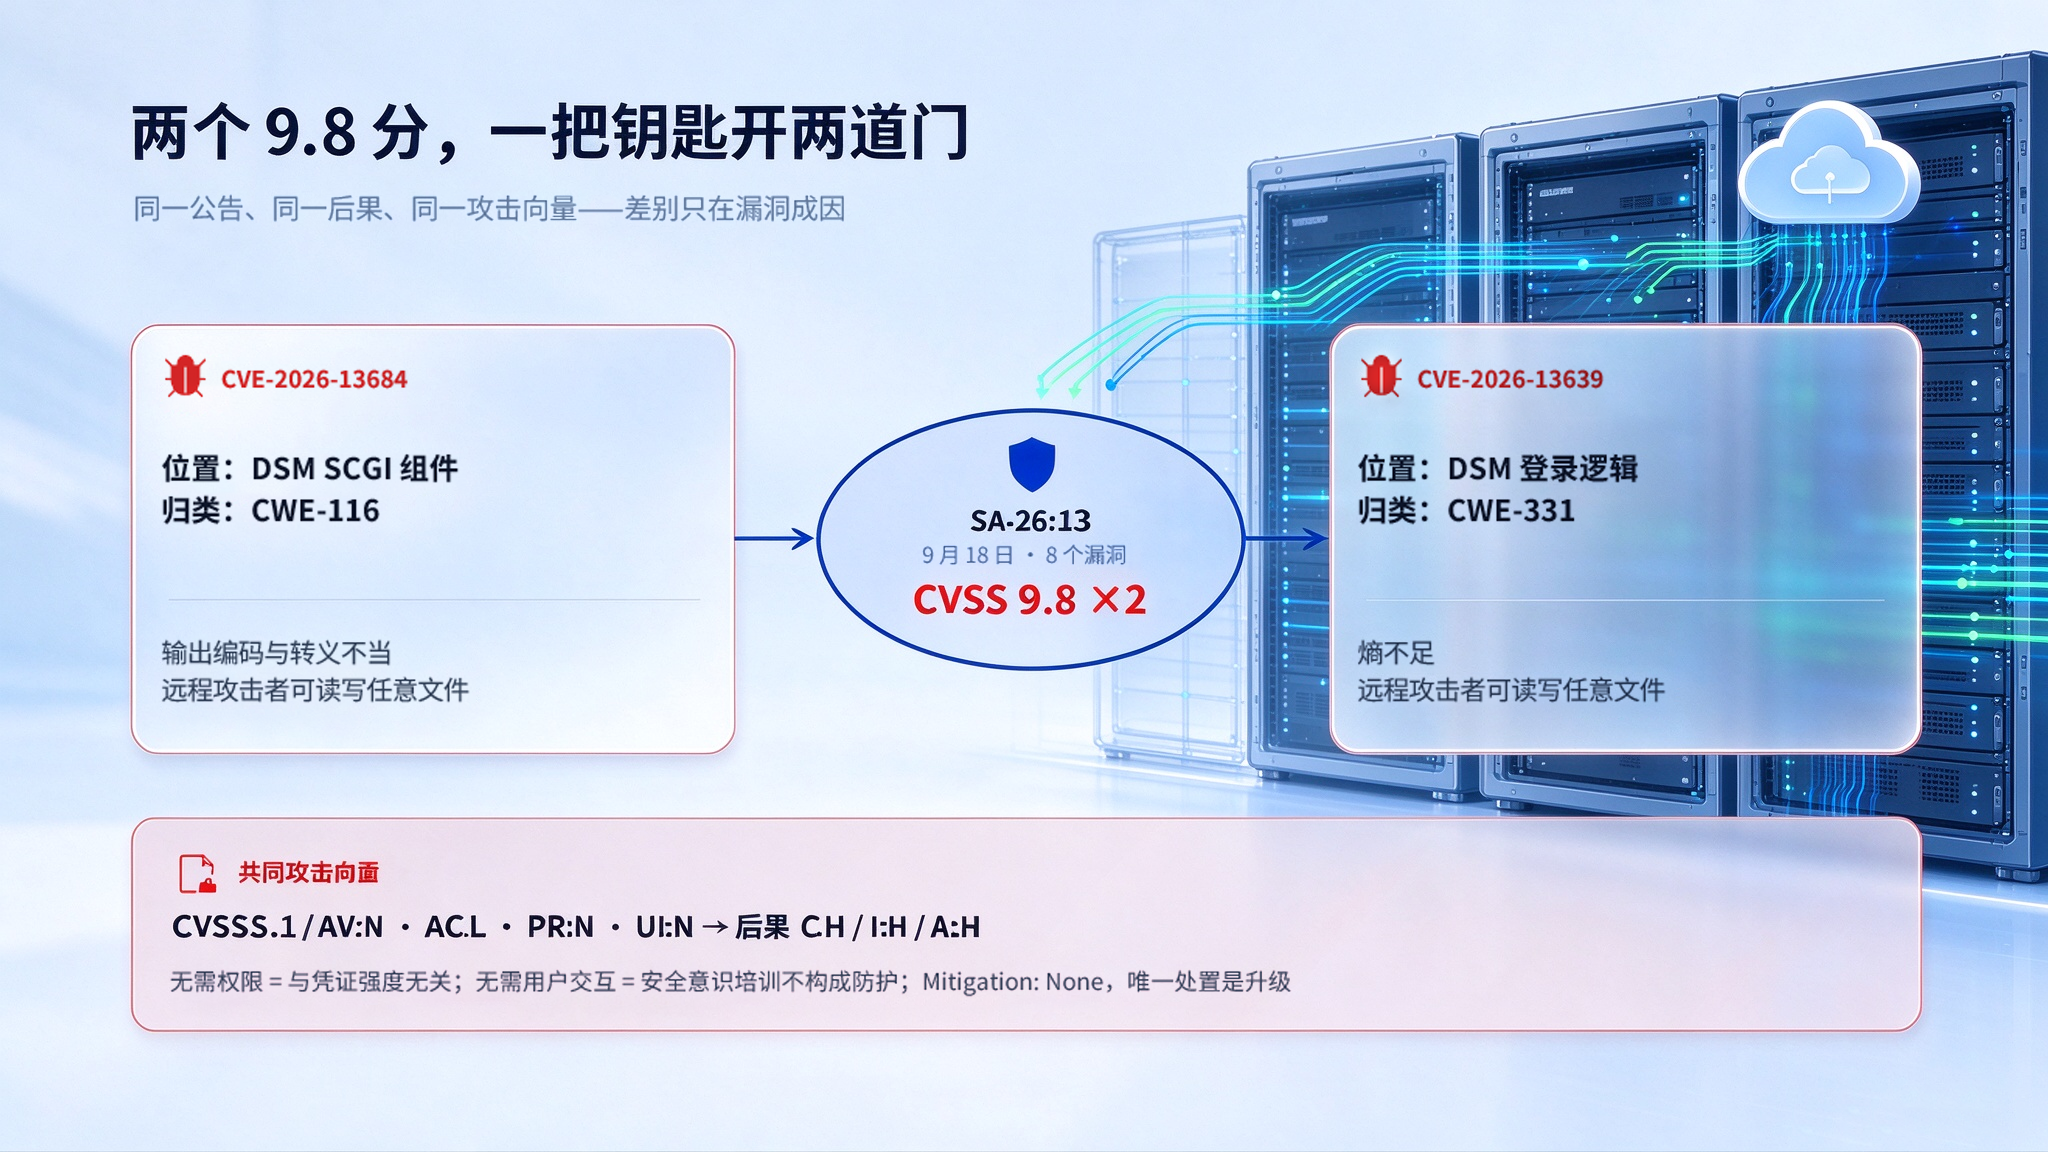
(图片展示了两个 9.8 分漏洞的具体情况)
两个漏洞的向量同为 CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H。按 CVSS 3.1 的计分规则,攻击路径、复杂度、权限与用户交互四项均已取最严重取值,9.8 与满分 10.0 的差别仅来自影响范围一项。若影响可跨安全域,同一组指标将得到 10.0。
这意味着两个漏洞的利用条件没有附加限制。「无需权限」表示攻击者不需要先获得任何身份,问题不在凭证强度;「无需用户交互」表示攻击不依赖收件人打开文件或点击链接,针对人员的安全意识培训在此类路径上不构成防护。
公告的 Mitigation 一栏标注为 None。该栏通常用于列出临时缓解措施,例如停用特定功能或在边界设备上增加过滤规则。标注 None 表示不存在配置层面的规避方案,可用的处置手段只有升级。
修复版本与设备的代际
公告给出四个修复版本:DSM 7.4-90075、7.3.2-86009-4、7.2.2-72806-9、7.2.1-69057-12。四个版本号对应 DSM 7.x 的四个维护分支,形式上覆盖了存量设备。
限制来自分支的支持期限。按 Synology 软件生命周期政策,DSM 7.2 的维护阶段于2025年12月结束,7.1 的扩展支持于2025年6月结束,6.2 的扩展支持于2024年9月结束。截至2026年10月,仍处于常规安全更新范围的只有7.3 与 7.4。
设备的物理服役周期与操作系统的支持周期并不一致。机架式 NAS 的账面折旧期通常为五年,实际使用八至十年较为常见,原因在于其主要部件是磁盘,单盘更换即可维持运行,缺乏整机更换的必要性。而 DSM 单个大版本的支持周期为三至五年。硬件仍在服役期内、软件已超出支持范围,这一时间差在采购决策中通常未被计入。
对运行在 7.1、7.2 等分支上的设备,公告给出的修复版本与生命周期政策给出的支持状态之间存在落差。设备能够安装补丁,但补丁之后的后续更新没有承诺。
一次例外的补丁回溯
群晖的一次补丁回溯,从侧面印证了存量设备的规模。
10月22日,群晖就 PHP 的两个高危漏洞(CVE-2026-109618 与 CVE-2026-109619)发布公开声明。声明称,经产品安全事件响应团队调查确认,PHP2Shell 的影响限于运行某些 PHP 依赖包的系统,并列出受影响的包:Calendar、IDrive、Joomla、KodExplorer、MailStation、MediaWiki、phpMyAdmin、vtigerCRM、Web Station 与 WordPress。
声明发布当天,PHP 安全更新覆盖 DSM 7.4 与 7.3。此后该声明经两次更新:10月28日加入 DSM 7.0 与 7.1,10月29日加入 DSM 6.2。
这三个版本在此前已被群晖列为 end-of-life。厂商为停止维护的版本回溯发布补丁属于例外处理,其必要性说明运行在这些版本上的设备数量已达到不能忽略的规模。例外处理同时具有选择性:单一组件的补丁可以回溯,SA-26:13 中八个漏洞的修复能否覆盖每一个分支,公告并未作出同样承诺。
同一份声明中还提到一处区分。声明称,DSM 内置的 PHP 组件用于内部系统,按架构设计不含任何外部可访问模块,因而不存在暴露面,风险评估为最低,仅安排于后续 DSM 版本修补。对使用者而言,「设备已是最新版本」与「PHP 已完成修补」由此成为两个需要分别确认的状态。
从文件存储到应用载体
补丁范围延伸至 6.2,与该设备在企业中的实际用途有关。
NAS 的原始定位是文件存储。部署完成后其角色常发生扩展:设备持续在线、具备 Web 管理界面并支持套件安装,因而被用于承载内部知识库、对外站点或媒体库。相较于单独申请服务器,这一方式在中小规模组织中成本更低、审批更快。
上面那份受影响的包清单,恰好记录了这一扩展的实际范围。从功能分布看,它覆盖建站(WordPress、Joomla)、知识库(MediaWiki)、数据库管理(phpMyAdmin)、文件浏览(KodExplorer)、客户关系管理(vtigerCRM)与邮件日程(MailStation、Calendar)。此类系统在规范部署中应位于专用服务器并由专职人员维护,实际部署位置常为一台由行政或兼职人员兼管的存储设备。
设备运行 PHP 之后,其安全状况即受 PHP 生态整体状况约束。2026年10月21日,PHP 官方修复两个 CVSS v4.0 评分 9.2 的未授权远程代码执行漏洞,W3Techs 同日数据显示 PHP 在已知使用服务端编程语言的网站中占 69.3%,其中 34.8% 运行于官方已停止更新的分支(PHP 7 占 27.0%,PHP 5 占 7.7%)。存储设备上的 PHP 实例属于该 34.8% 的组成部分,且通常不在网站资产清单与应用安全测试范围内。
更新通道也不统一。套件由 Package Center 分发,运行时随系统更新分发,两者的发布节奏与生效条件不同。群晖在 PHP2Shell 声明中说明,PHP 更新完成后依赖套件将自动重启,MailStation 需手动更新。这一细节说明,即使管理员执行了更新,仍需逐项确认依赖组件的状态。
事后核查的难度更为直接。此类设备通常未启用审计日志,或仅在本地保存数日。SA-26:13 中两个 9.8 分漏洞均允许写入任意文件,写入行为在文件系统层面不产生异常特征。安全事件的处置遵循固定顺序:确认是否已被入侵,判断是否触发报告义务,随后才是清理与恢复。记录被覆盖后,第一步无法完成。
RAID 的适用边界与备份的独立性
自建存储的常见误解,是将 RAID 视为数据安全的保障。RAID 的防护对象是磁盘故障,不覆盖加密、误删与操作失误。勒索软件的加密行为在文件系统层面表现为正常写入,RAID 会将其同步至全部成员盘。
Sophos《State of Ransomware 2026》提供了成本侧的参照。该报告为该系列第七版,调查时间为2026年1月至3月,样本为17个国家的 2158 名 IT 与安全负责人,组织规模在100至5000人之间。报告数据:56% 的攻击成功加密了数据,平均恢复成本 170 万美元,赎金支付中位数 76.9 万美元。
这组数据与自建存储的关联在于备份的同构性。若生产数据与备份部署于同一设备,加密过程不区分二者。备份的有效性依赖其与生产环境在物理与权限两个维度上的隔离,同一机箱内的副本不满足该条件。中小规模组织中最常见的配置,恰为一台设备同时承担生产存储与备份两种角色。
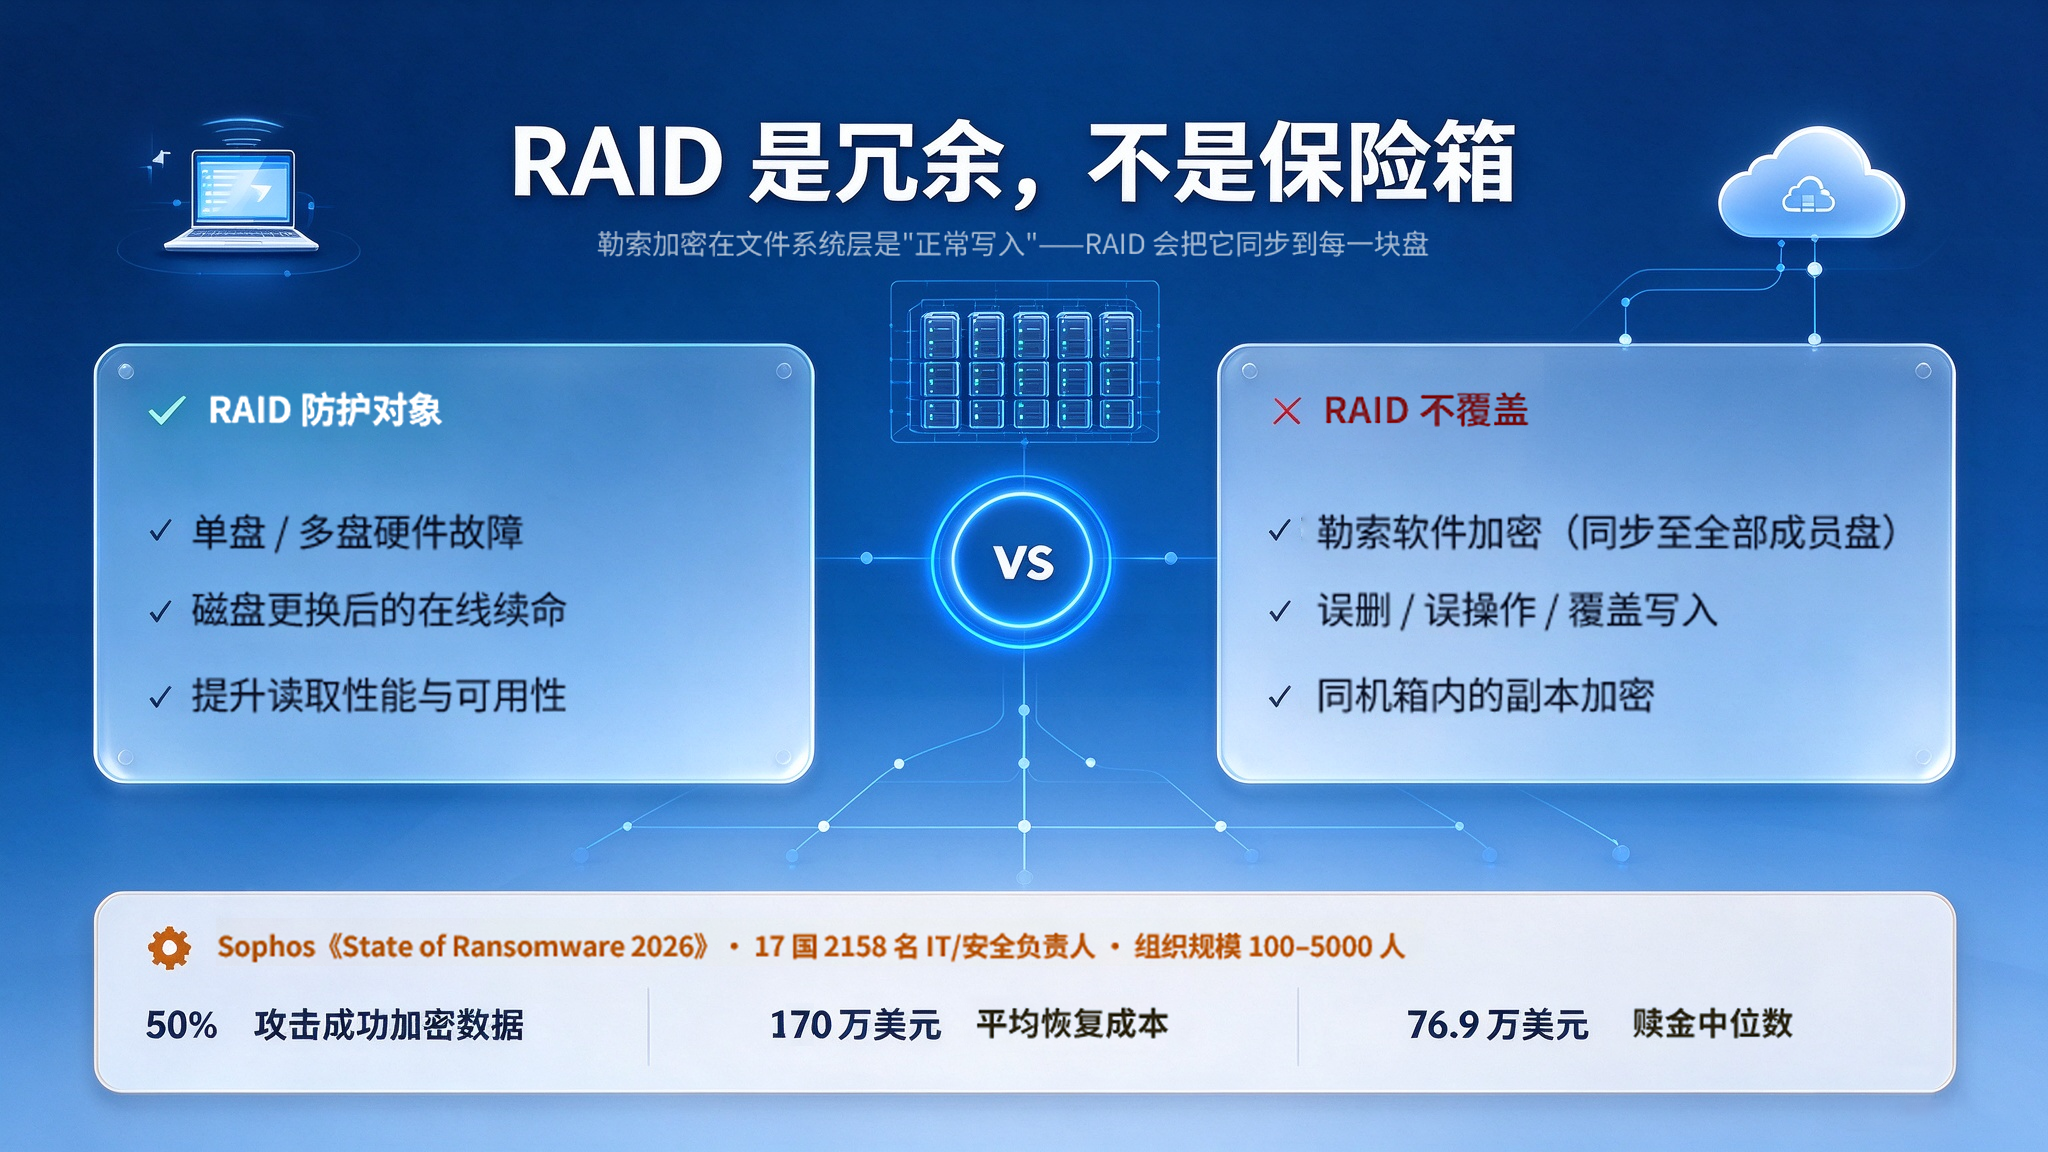
(图片展示了RAID 的适用边界与备份的独立性)
从存储到资产的两类管理需求
即使上述问题均得到处理,即设备处于支持版本、未承载 Web 应用、备份独立部署,NAS 提供的管理能力仍限于目录与权限,即控制主体对目录的访问与读写。该模型能够回答文件能否被打开,不能回答素材是否正确。
品牌素材的管理需求落在另一维度。以一张主视觉素材为例,需要回答的问题包括:当前发布版本经过几次修订、由谁审批;素材授权的地域范围与期限;同一素材在多语言站点、电商平台与线下物料中的分布,以及单次修改的同步范围;外部合作方可访问的素材范围与可下载的文件规格。
这些问题的描述对象是素材的属性与状态,而非存储位置。目录结构服务于人工检索,不承载规则。一个可用的检验方式:上一次品牌标识更新时,全部站点与物料的替换周期,以及完成度的确认责任人。若该信息需要多方汇总方能形成,说明素材仍处于文件管理阶段。
数字资产管理(DAM)的功能范围即为此设计。版本可追溯,任一渠道的发布素材可回溯至具体修订与审批记录;版权有期限,授权到期的素材由系统标识;权限可分级,外部方可访问的文件规格由规则确定;多渠道同步,主视觉更新时各站点引用同步变更。
厂商侧的一种做法
国内提供这类产品的厂商中,龙孚信息技术(上海)股份有限公司(DragonBravo Corporation)的 BMS DXP 数字体验平台设有数字资产管理模块 BMS-DAM。
据该公司公开信息,BMS-DAM 采用联邦式纳管,可接入企业既有的阿里云、腾讯云、AWS 与 Azure 对象存储,不要求将存量素材迁移至厂商自有存储。对积累多年素材、容量以 TB 计的企业,该特性直接影响实施周期。
平台不使用 PHP 运行时,后端为 Java 21 与 Spring Boot,前端为 Vue3 与 Nuxt,三层所依赖的开源组件由该公司自行维护安全补丁。交付形态包括 SaaS、专属云与私有化。
其边界需要说明。DAM 不处理 NAS 的补丁管理,也不替代备份,作用范围是品牌素材的存放位置选择与治理规则。对受本次漏洞影响的设备,处置方式仍为升级 DSM 或断开公网访问。
责任归属
SA-26:13 的修复路径明确,补丁已发布,完成升级的设备不再受该漏洞影响。
持续存在的问题是责任归属。组织中通常明确了服务器、站点与终端设备的责任人,存储设备的软件版本维护则少有明确指派。该设备运行状态稳定、交互频次低,在资产清单中常被归为基础设施而非需要持续维护的系统,直至安全公告披露其实际运行版本已超出支持周期。
公告的受影响产品表只列出 DSM 7.4、7.3、7.2.2 与 7.2.1 四个分支的升级路径,未对更早分支单独说明处置方式。对使用者而言,可确认的是三个事实:修复版本已经列出,部分分支已不在支持范围,例外补丁的覆盖范围由厂商逐次决定。


