




谁在维护你的运行时:PHP、Java 与其他技术栈的空窗期
发布时间:2026-11-16
作者:William
从一个不太被注意的分布说起
W3Techs 在 2026年10月26日的统计里给出这样一组数字:PHP 被 69.2% 的「已知服务端编程语言的网站」使用,JavaScript 8.2%,Ruby 7.1%,Java 5.5%,Scala 5.0%,ASP.NET 4.2%,纯静态文件 2.1%,Python 1.1%,ColdFusion 0.2%,Perl 0.1%。Go、C++、Haskell、Erlang都不到 0.1%。69.2% 通常被读成「PHP 仍然是主流」。同一天 W3Techs 的另一张表说明这个读法漏掉了什么。它给每种技术算了一个头部网站评分,衡量该技术在流量最高的一千个网站中的使用率相对全站平均的倍数。服务端语言里只有三种拿到正分:Basic 57.8、C++ 9.6、Tcl 4.1。PHP、Java、JavaScript、Ruby、Python、ASP.NET 一个都不在。这意味着这些语言的份额集中在长尾,而不是头部。PHP 的 69.2% 背后是大量低成本交付、验收之后无人跟踪运行时的站点。C++ 的 9.6 分则指向另一端,流量最高的网站更倾向自研基础设施。中国走的是另一条路。JetBrains 在 2026年1月18日发布的《2025 开发者生态系统调研》中国市场洞察显示,58.17% 的中国开发者把 Java 作为首选语言,全球平均是 27.76%。Java 在网站统计里只占 5.5%,在开发者统计里占 58.17%,两个数字都对,因为它们量的不是同一个东西:一个量对外提供网页的站点,一个量企业里写代码的人。这两组数字之间隔着的那部分系统,恰好是多数企业最值钱也最少被审视的部分。它们不直接对外提供网页,但承载交易、账务、客户数据与业务流程。这篇文章想说的是另一件事。上面每一种技术栈,包括 Java,都会遇到上游停止提供安全更新的那一天,而系统不会在同一天下线。中间这段时间,得有人负责。谁负责,取决于当初的合同和现在的组织,跟选什么语言关系不大。
PHP 的存量是怎么形成的
W3Techs 不提供按国家的技术分布,所以「西方国家 PHP 站点多」这个印象没法用数据验证。下面说的是形成机制,不是统计结论。PHP 由 Rasmus Lerdorf 在 1994 年写成,最初是一组用 C 语言编写的 CGI 程序,用来统计他自己在线简历的访问量,1995年6月8日公开发布,以上是 php.net 官方手册的记述。它后来成为LAMP 组合的一部分,而 Apache 以模块方式加载 PHP 解释器,同一台服务器上的多个虚拟主机可以共享同一个运行时。对主机商来说,新增一个动态站点的边际成本因此非常低。控制面板与一键安装把这个成本进一步压低,Softaculous 的官方页面称它集成在 cPanel 中,提供 380 个应用的一键安装。内容发布需求的规模是第二个原因。WordPress 被 39.6% 的全部网站使用,在可识别出内容管理系统的网站中占 58.3%(W3Techs,2026年10月26日)。WordPress 是 PHP 应用,它是 PHP那 69.2% 里最大的单一来源。W3Techs 在 PHP 统计页上列出的知名使用站点中,WordPress.org 与 Wikipedia.org 都在其中。第三是存量本身的黏性。英语内容互联网起步更早,站点基数更大,而替换一个内容站点要重建内容资产、迁移 URL 与搜索引擎权重,成本远高于当初建站。存量因此不会自己移动,即使它跑的运行时已经不再获得安全更新。三条叠加得到的结论不是「西方选择了 PHP」,而是主机商业模式与内容发布需求在三十年里累积出一批不会自己移动的站点。

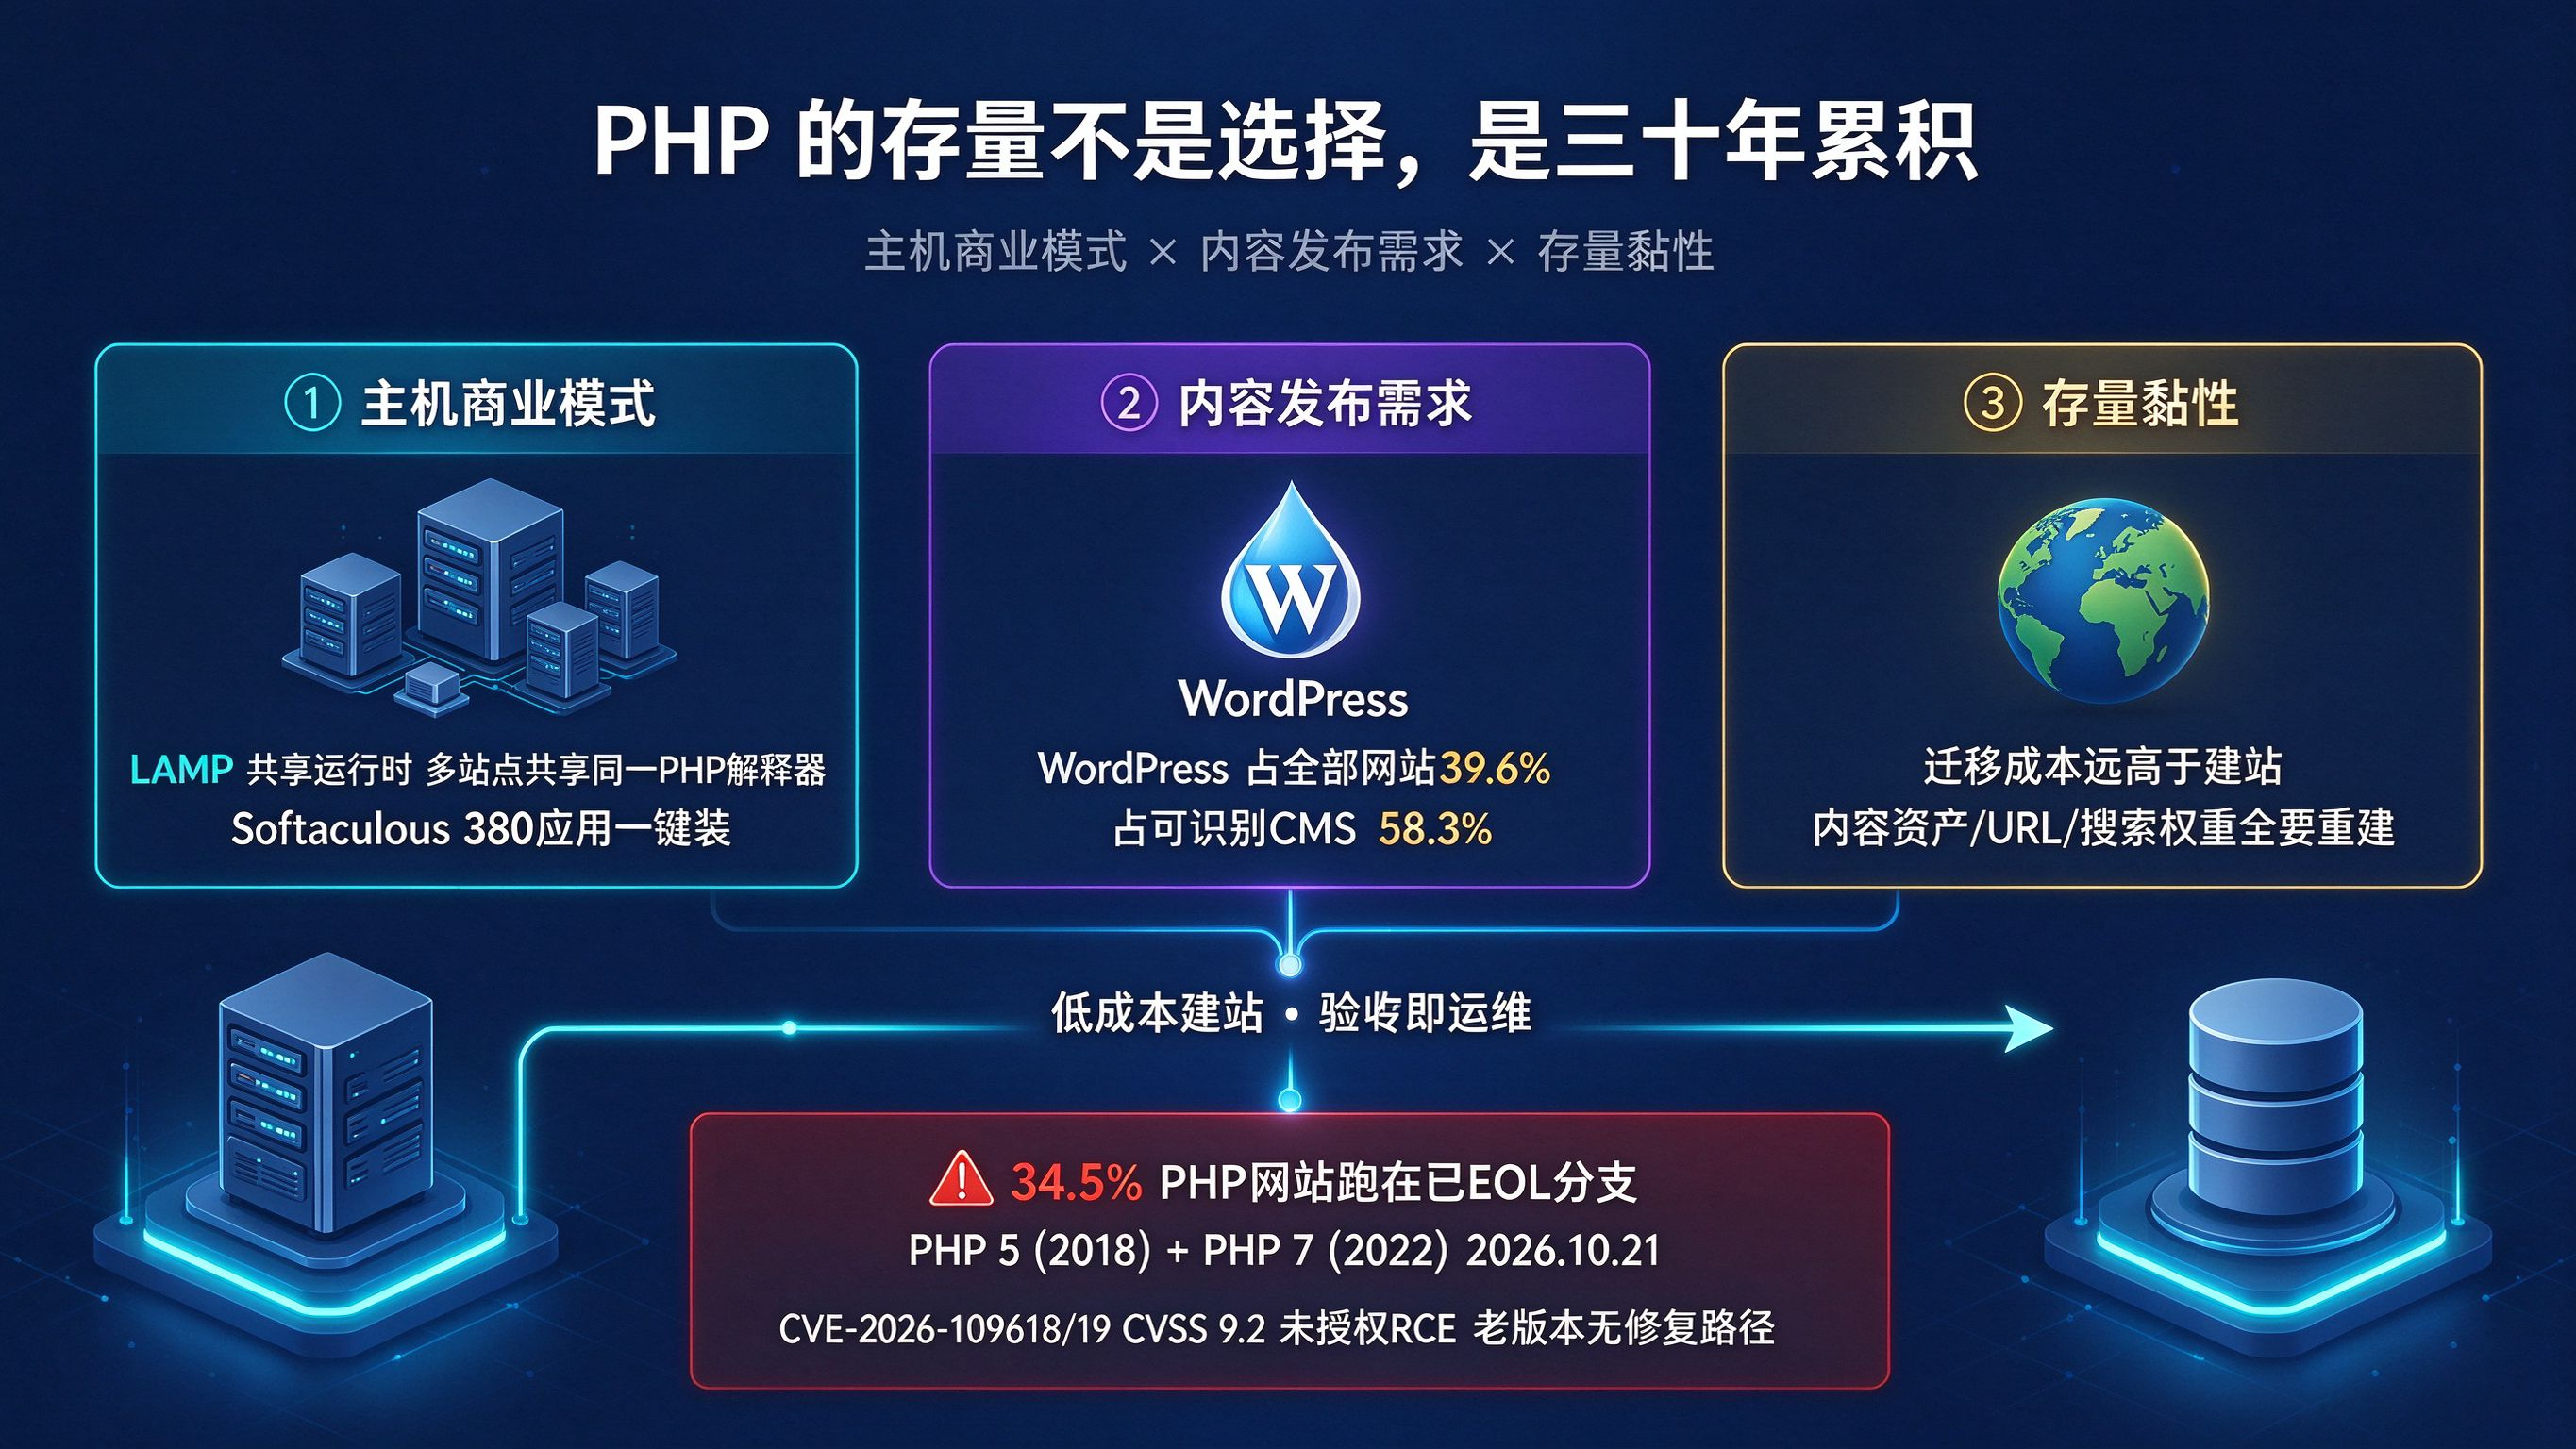
(图片展示了PHP 的存量是怎么形成的)
中国企业的内部系统为什么落在 Java 上
JetBrains 那份调研给了直接数据:全球约 27.76% 的专业开发者以 Java 为主要开发语言,与JavaScript、Python 形成三分格局;在中国,Java 是 58.17% 开发者的首选,断层式领先。该文的 JetBrains 客户成功工程师 Joseph Du 给出四点解释:中国互联网行业的爆发式增长及其确立的技术栈;电商、金融科技与社交媒体浪潮中的初创企业在早期就把 Java 作为标准,基于Spring 与 Apache Dubbo 等成熟框架构建高并发分布式系统;由此形成生态的正向循环,企业选 Java 是因为人才储备充足,开发者学 Java 是因为就业机会多;Android 也是关键因素,在Kotlin 成为首选语言之前,Android 手机在中国的海量普及奠定了 Java 作为移动应用开发主要语言的地位。同一份调研的结构数据提供了另一层解释。中国受访者供职于初创公司(24%)与大型上市公司(24%)的比例都高于全球平均(两项均为 16%);在私营企业工作的中国开发者只有 22%,全球是 32%;受雇于跨国公司的只有 10%,全球是 19%。业务导向上,中国 B2B 占 39%、B2C 占28%,全球 B2B 占 58%、B2C 占 35%。中国开发者的分布更集中于规模化的本土企业,而这类企业的核心系统大多不直接对外提供网页,因此不出现在网站统计里。政策语境强化了这个分布。信息技术应用创新替代的对象是芯片、操作系统、数据库与中间件这一层,而这一层之上的企业级应用大量以 Java 为宿主语言。据中银国际研报梳理,金融行业信创一期试点于 2020年8月启动,涉及 47 家机构,主要是头部银行、保险、券商与监管机构及交易所;二期试点于 2021年5月启动,涉及 198 家机构,要求 OA 与邮件系统全部替换。JVM 的跨平台特性意味着更换底层芯片与操作系统时,应用层代码通常不必重写,这是 Java 在这一轮替代中被大量保留的一个常被提及的原因。这一条是推断,不是统计结论。需要补一句反向事实。中国对外网站的技术栈并没有脱离 PHP。CNNIC 第57次《中国互联网络发展状况统计报告》显示,截至 2025年12月,我国域名总数 3230 万个,其中国家顶级域名「.CN」2076.8 万个, .GOV.CN 26105 个, .EDU.CN 11773 个。这个体量的对外站点中,内容发布型占很大比例。「中国企业用 Java」讲的是内部业务系统,「中国网站用 PHP」讲的是对外站点,两件事同时成立。
PHP 在低成本建站市场的占比
没有权威机构按建站价格档统计过技术栈分布,这一节只能用代理指标交叉推断。头部与长尾的相对密度是第一个指标,前面已经说过:PHP 不在头部网站评分的正分列表里,密度在长尾更高。第二个是 PHP 与 WordPress 的重叠。WordPress 占全部网站的 39.6%、占可识别 CMS 网站的58.3%,是 PHP 应用,而低成本建站市场的主力交付物正是这类模板化企业站与内容站。第三个指标最能说明问题:版本结构。W3Techs 2026年10月26日的数据,使用 PHP 的网站中Version 8 占 65.5%,Version 7 占 26.7%,Version 5 占 7.7%,Version 4 占 0.1%。PHP 5 与PHP 7 两个系列都已结束官方安全支持,分别在 2018年底与 2022年11月。合计 34.5% 的 PHP网站运行在官方不再提供安全更新的分支上。这个 34.5% 在 2026年10月21日有了具体后果。PHP 官方当日发布紧急安全更新,修复两个CVSS v4.0 评分 9.2 的未授权远程代码执行漏洞(CVE-2026-109618 与 CVE-2026-109619),修复版本为 8.5.12、8.4.27、8.3.36 与 8.2.35,并为 7.4、8.0、8.1 提供最小化的源码backport。但这些分支的用户无法从 php.net 直接取得更新,需要等发行版或主机厂商打包分发,更早的版本没有任何路径。还有一个数据源看着可用,其实撑不住。W3Techs 同日的面板统计显示,91.8% 的网站未被识别出使用任何被监测的控制面板;在能识别的 8.2% 中,hPanel 占 54.2% 的市场份额,Plesk 占41.4%,cPanel 占 1.8%。hPanel 是低价共享主机厂商 Hostinger 的自有面板,它在可识别样本中占一半以上,看着像个方向性信号。但样本只覆盖全部网站的 8.2%,而且 W3Techs 不监测宝塔面板,识别率太低,撑不起定量结论,所以这里不用它。推断出来的结论是:按「谁在维护这个站点」而不是「用什么语言」来分层,PHP 的存量高度集中在没有专职运维、建站时一次性付费、之后无人跟踪运行时的站点上。依据是版本结构,以及下一节要讲的插件维护状态。
WordPress 的记录,以及国内建站公司为什么仍然选它
Patchstack《State of WordPress Security in 2026》的数据:2025年 WordPress 生态新发现漏洞 11334 个,比 2024年的 7966 个增长 42%;其中 91% 在插件、9% 在主题、核心不到0.1%;46% 的漏洞在公开披露时仍未修复;17% 被评为可能被大规模利用的高优先级;受高度关注的漏洞从披露到大规模利用的中位时间是 5 小时;最常见的类型是跨站脚本,占 40.68%,其次是访问控制缺陷;高度可被利用的漏洞 2025年同比增长 113%。被入侵之后留下什么。Sucuri 的统计,经 Hostinger 于 2026年转引,属二手:被入侵的WordPress 站点中 72.7% 含活跃恶意软件,69.6% 有未授权后门,46.7% 被注入 SEO 垃圾内容,8.1% 内嵌钓鱼页面。这里有一个必须说清的口径。另一个广为流传的数字是「WordPress 占 Sucuri 清理的感染网站的95.5%」,它说的是 Sucuri 清理业务中的构成比例,而 WordPress 本来就是聘请清理服务的网站里占比最高的一类。它不等于 WordPress 被入侵的概率是 95.5%。把这两件事混为一谈,是这个领域最常见的误读。依赖的实际维护状态更能说明问题。对 WordPress.org 插件目录的两项独立普查都在 2026年8月,结果接近:目录中列出约 6.9 万至 7.1 万个插件,其中约 43% 至 52% 至少两年没有更新;另一项统计称超过 5.3 万个曾经存在过的插件标识已从目录下架。一个 WordPress 站点的实际依赖里,有相当比例的组件已经没有人负责。攻击手法也在变。Patchstack 与 Monarx 2026年的联合报告指出,攻击者开始把代码直接注入合法的核心、插件与主题文件,而不是另外放置可疑文件,传统的「扫描并删除」容易漏检。那么国内建站公司为什么仍然选它?四个可查的原因。授权成本是直接推力。2021年9月26日,织梦(DedeCMS)官方发布《关于提醒办理 DedeCMS产品商业使用授权的通告》,称除个人非营利网站外均需购买商业使用授权,授权费 5800 元,限期至 2021年10月25日24时;一个月后发布移交维权团队的通告。此后「织梦转 WordPress」成为建站行业的常见操作,公开的迁移教程数量可观。WordPress 采用 GPL 授权,商用不收授权费。交付速度是第二个。插件与主题让一个不写代码的团队也能在数天内交付带后台、带 SEO 设置、带表单的企业站,这与按项目收费、验收即结束的商业模式相匹配。第三是人力供给。熟悉 WordPress 的人多,培训成本低,人员流动时容易补位。第四是交付后客户可自维护。客户能自己改文案、换图片,这在合同里是一项卖点。这四条理由没有一条覆盖「上游停止维护之后谁负责」。WordPress 核心的漏洞由 WordPress 安全团队处理,2025年核心漏洞不到生态总量的 0.1%;插件与主题由各自的开发者负责,而其中约半数已两年未更新;底层 PHP 运行时由 PHP 官方与发行版负责。站点所有者不在这条链上任何一个环节的名单里。这是责任分配的结构性空缺,不是某一方的失职。
其他技术栈:空窗期有多长,谁在填
PHP 的问题被讨论得最多,因为它份额最大、暴露在公网、且大量站点无人维护。但空窗期不是PHP 独有的。把主流技术栈的官方支持政策摆在一起看,差别在窗口长度、依赖深度和有没有人负责,不在语言本身。Ruby 在服务端语言里排第三,占 7.1%,主要来自 Shopify 生态;Shopify 本身占全部网站的5.3%,在 CMS 市场里份额 7.9%。Rails 的维护政策是 2024年10月15日公布的:一个小版本先给一年缺陷修复,再给一年安全修复,之后结束。按这个节奏,官方在 2025年10月29日发公告,明确 Rails 7.0 与 7.1 不再获得安全修复或缺陷修复,措辞是强烈建议仍在使用的团队尽快升级到受支持的版本。同一份公告把 Rails 8.0 的支持延长了六个月,安全支持到 2026年11月。算下来安全窗口大约两年,比 PHP 一个分支的常规支持周期还短一点。Python 在服务端网站里只占 1.1%,说明它的主要用途不在对外网站。它的支持政策却是这几家里最宽的:PEP 602 确立年度发布周期,每个 feature release 提供五年安全支持,3.14 于 2025年10月7日发布,安全支持到 2030年10月31日。Python 2.7 在 2020年1月1日结束生命,官方停止一切更新,这段迁移史持续了近十年。Django 的政策是每第四个版本为 LTS,提供三年安全更新,非 LTS 版本约十六个月。4.2 LTS 已于 2026年4月7日结束支持,5.2 LTS 支持至 2028年4月。官方已经宣布改为年度发布周期,从Django 2028 起每个 feature release 都获得三年支持,6.2 是旧政策下的最后一个版本。窗口在变长,这对使用者是好事。JavaScript 服务端占 8.2%,是第二名,Node.js 是它的主要形态。Node.js 官方的发布政策是:每个大版本先进入 Current 六个月,偶数版本随后进入 Active LTS 十二个月、Maintenance 十八个月,合计三十个月的 LTS 覆盖,从首发到 EOL 约三年;奇数版本在 Current 六个月后不再支持。这个窗口不算短。Node 这一栈的空窗期主要不在运行时,在依赖树。Sonatype《2026年软件供应链状况报告》的数据:2025年新发现恶意包超过 45.4 万个,同比增长 75%;自 2019年以来累计拦截 1233219个,其中超过 99% 的开源恶意软件集中在 npm。同期 Maven Central、PyPI、npm 与 NuGet四大仓库的下载量达到 9.8 万亿次,同比增长 67%。这个集中度一部分来自 npm 本身的包数量与安装量都是最大的。一个 Node 项目的依赖树里往往有成百上千个包,任何一个被投毒都会向下传递。Go 在服务端语言里不到 0.1%。它的官方发布政策是这几个里最短的:每个大版本支持到有两个更新的大版本发布为止,一年发两个大版本,实际窗口约一年。但 Go 编译为静态二进制,运行时与系统库解耦,这一点实质性地降低了运行时层的暴露面。窗口短不等于风险高,取决于部署形态。ASP.NET 占 4.2%,微软这边是两套生命周期并存。.NET Framework 4.8 的支持跟随它所运行的Windows 版本的生命周期,Framework 3.5 支持至 2029年1月9日;现代 .NET 走 LTS 三年一轮,.NET 8 LTS 的支持在 2026年11月10日结束。前者很长但只发安全补丁,后者要主动升级。用哪一套,决定了升级节奏是被动跟随操作系统还是自己排期。还有一类是纯静态站。W3Techs 把 static files 单列为一项,占 2.1%。静态站没有服务端运行时,攻击面显著小,代价是内容更新依赖构建流程,动态能力要靠外部服务补。Java 自己的空窗期需要单独说,因为很多企业把「选 Java」当成了安全答案。Log4Shell(CVE-2021-44228)是最好的反例。Tenable 于 2022年11月30日发布新闻稿,公布一项基于超过 5 亿次测试的遥测研究结果:截至 2022年10月1日,72% 的组织仍易受 Log4Shell攻击;28% 已完全修复,比 2022年5月改善 14 个百分点;研究期间 53% 的组织曾易受 Log4j攻击;2021年12月每 10 个资产中有 1 个易受攻击,到 2022年10月降到 2.5%,而在这 2.5%里,29% 是「完全修复之后又复发」。Tenable 首席安全官 Bob Huber 的原话是,漏洞修复不是「一次搞定」的过程,组织在新增资产时会一次又一次遇到 Log4Shell。CISA 与美国网络安全审查委员会的报告显示,美国一个联邦内阁部门的安全团队仅为 Log4j 响应就投入了 33000 小时。按行业看完全修复率:工程 45%、法律服务 38%、金融服务 35%、非营利 33%、政府 30%,CISA 定义的关键基础设施组织约 28%。Java 生态的空窗期比 PHP 更难修,原因不在语言,在依赖结构。Log4j 这样的日志库被封装在多层依赖里,很多团队甚至不知道自己用了它;修完之后新增的资产又会把它带回来。Java 框架自己的支持窗口同样有终点,以 Spring Framework 为例,官方 wiki 写明 5.3.x 的开源支持已于2024年8月结束,6.2.x 的开源支持在 2026年6月结束,当前生产线是 2025年11月发布的 7.0.x,7.1.x 计划于 2026年11月跟进。第三方 EOL 追踪站点把这两个日期定到 2026年6月30日与 2027年7月31日,口径一致。官方对已结束开源支持的分支留了一句话:commercial long-termsupport options remain available,商业长期支持选项仍然可用。这句话等于承认存在一个空窗期,并把填这个窗口的责任交给市场。所以这一节的结论是:空窗期是所有技术栈的共性。差别在于窗口有多长、依赖树有多深、修复之后会不会复发,以及有没有人在窗口关闭之后继续负责。PHP 的问题最突出,因为它份额最大、暴露在公网、且大量站点根本没有负责人。但把 PHP 换成 Java、换成 Node,问题不会自动消失,只是换了形状。

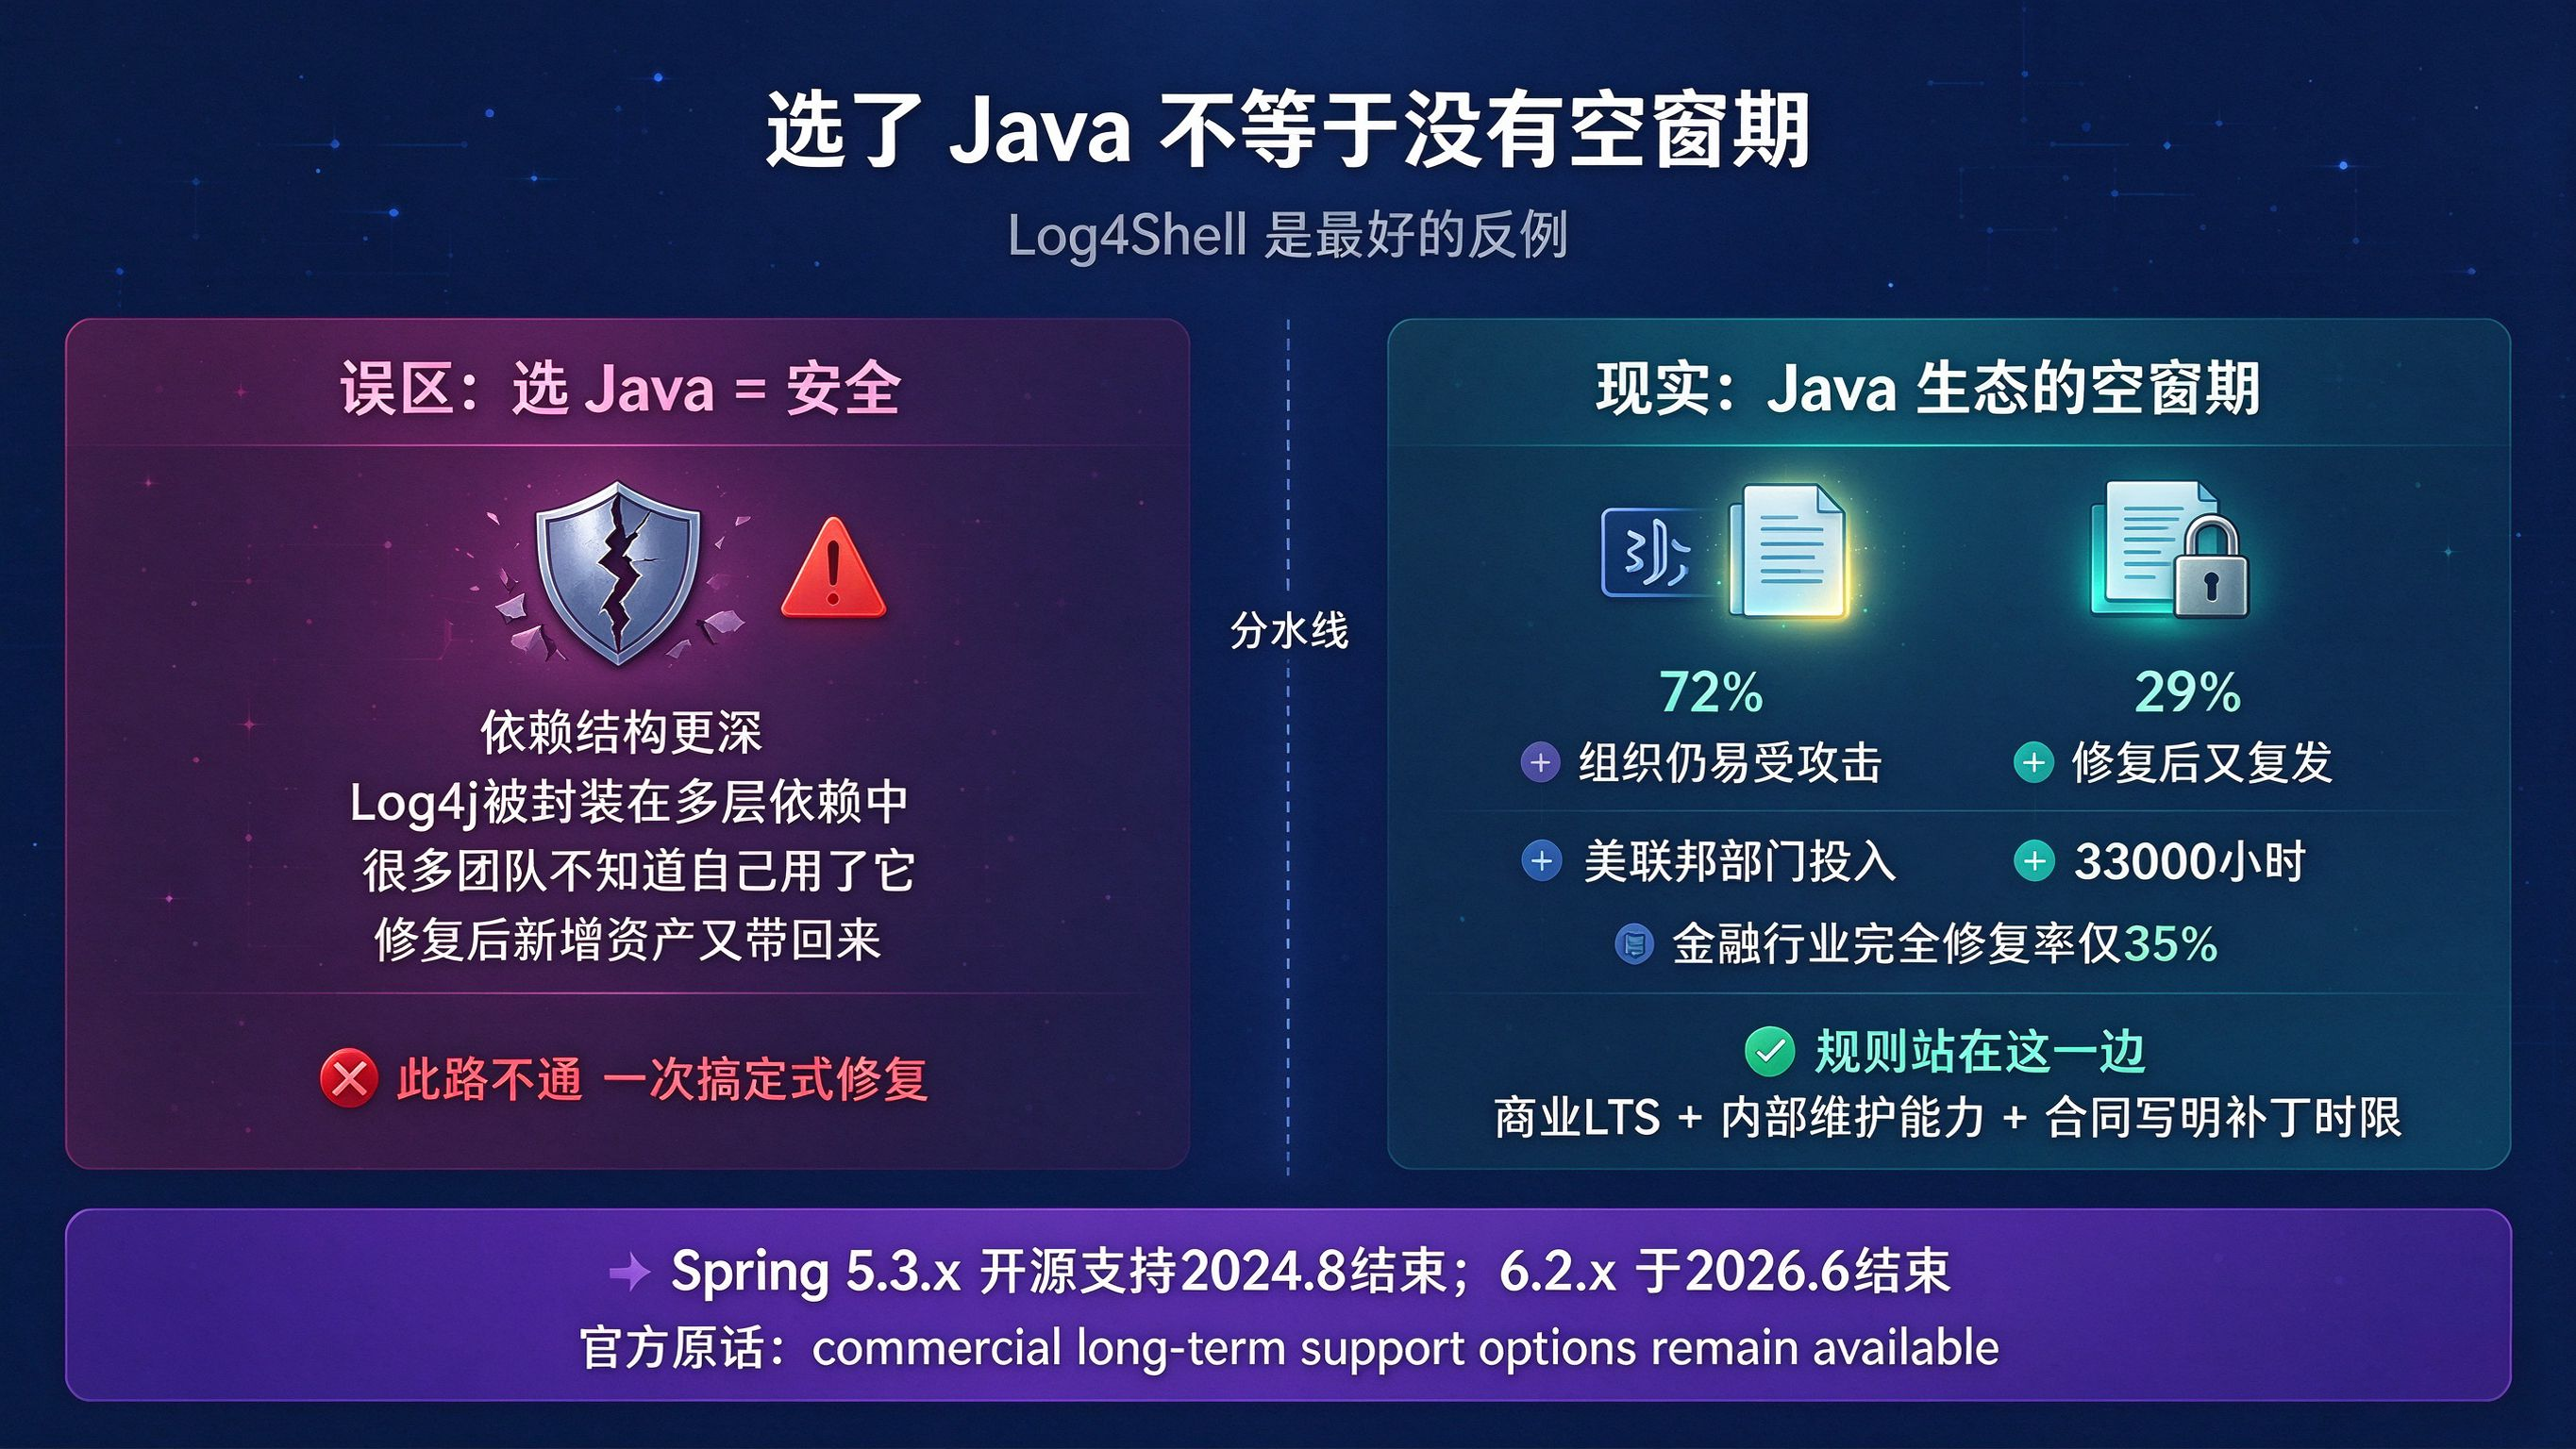
(图片展示了Java生态的空窗期)
头部网站与跨国公司在用什么
这一节的信息可核程度差别很大,分三层说。有官方或一手来源的。Shopify 工程团队的公开表述:公司建立在 Ruby on Rails 上,超过 280万行 Ruby 代码,是历史最久、规模最大的 Rails 代码库,承载其核心单体应用,并设有 Ruby 与Rails 基础设施团队。Meta 于 2014年3月20日在工程博客发布 Hack,一种运行在自研 HHVM 上的 PHP 方言,文中称内部工程师自愿转换了大部分自有代码。Wikimedia 基金会的官方文档记载,自 2014年起在生产环境使用 HHVM 运行 MediaWiki,而 MediaWiki 本身是 PHP 应用;PHP 7 于 2019年1月至5月作为 Beta Feature 提供。多个来源一致但缺一手文档的。Etsy 的生产系统运行在 PHP 上,工程团队评估过 HHVM 之后仍留在 PHP,公开财报口径下其 2024年营收约 26 亿美元。只在社交与二手文章里流传、且互相冲突的。Airbnb 以 Ruby on Rails 为主应用框架、Java 用于性能关键部分;Uber 以 Go 与 Java 为主;Amazon 以 Java 起家并大量使用 Go;Google 以C++、Java、Go 为主;Netflix 的说法在不同来源之间不一致,有称 Node.js,有称 SpringBoot。这一类信息本文不作为事实断言,读者若要引用请自行核实。比逐个公司罗列更可靠的是那个结构信号:C++ 在头部网站评分里得 9.6 分,意思是在流量最高的一千个网站里,C++ 的使用率是全站平均的 9.6 倍。C++ 出现在这个位置,指向自研基础设施与性能优先。这些公司的技术栈五花八门,Ruby、PHP、Java、Go、C++ 都有,共同点是它们都具备自己维护所用技术栈的能力。Meta 为此写了 HHVM;Shopify 为此养了 Ruby 基础设施团队并向 Ruby语言本身贡献代码;Wikimedia 与 Etsy 有能力在生产环境切换运行时并自行承担回归测试。在这些公司手里,技术栈的选择是一个可执行的工程决策,因为无论选什么,都有人负责它出问题之后的部分。低成本建站场景里恰好相反。站点所有者既没有能力读 PHP 源码,也没有能力为插件做回归测试,合同里也没有一方承诺这件事。
我们自己承担这一段
写到这里,说说我们的位置。我们也在同一个问题里,不是站在问题外面给建议的人。我们成立于 2008年,产品是 BMS DXP 数字体验平台。它的后端是 Java 21 与 Spring Boot,前端是 Vue3 与 Nuxt,另有中间件层,不使用 PHP 运行时,2026年10月21日的 PHP 核心漏洞不在它的影响范围内。但上一节刚说过,选了 Java 不等于没有空窗期,Log4Shell 就是 Java 生态的例子。所以我们做的是另一件事:这三层用到的开源组件,由我们自己维护安全补丁。前端、后端、中间件三层都建立了内部的维护能力,各自跟踪安全漏洞并发布修复版本。这个决定在成本上并不轻松。维护一支能定位框架漏洞根因、能维护多版本回归矩阵的团队是长期固定支出,而客户在采购时看不到它,它通常不体现为独立收费项,也很难在产品对比表里被单独列成一行。不投入,自己的产品暴露在空窗期;投入,这笔钱没法直接向客户证明价值。我们的做法是把这项内部能力同时对外提供服务,让它有回收路径,也就是我们的开源软件商业服务。这项服务针对官方已停止维护的框架,跟踪 CVE 情报、评估影响范围、发布安全修复补丁。上一节提到的那个空窗期,就是它的业务对象:官方 wiki 写明 Spring Framework 5.3.x 的开源支持已于 2024年8月结束,6.2.x 在 2026年6月结束,而大量企业系统正跑在这些分支上,短期升不到7.x。我们公开列出的首期覆盖范围是 Spring Framework 5.3.x 至 6.x 与 Spring Boot 2.7.x、3.5.x,正好覆盖这段窗口。前端与中间件两层的组件清单,我们在商务沟通中按项目提供,包括框架名、版本范围与补丁交付记录。服务内容包括全天候漏洞监测、补丁保持与原版本 API 兼容(客户不需要改动应用代码就能替换)、多版本与多 JDK 环境的回归测试矩阵、签约客户的长期支持周期承诺,以及补丁交付时附带修复说明、风险评估与回滚方案。高风险漏洞从披露到补丁交付的时限、未按期交付的违约责任、回滚由谁执行,这三条都写进合同。平台本身对应的是内容资产的几个现实问题。Content 模块支持多站点多语言内容发布。DAM 模块采用联邦式纳管,可以接入阿里云、腾讯云、AWS 与 Azure 的已有对象存储,不要求把存量素材整体迁移;对已经积累多年素材与多语言站点的企业,这一条决定项目周期是几周还是几年。平台另含 PIM、电商引擎 ECO、知识中心与 Maestro 智能体,后者定位是领域编排层,不是通用大模型底座。交付形态有 SaaS、专属云与私有化,其中私有化形态支持客户实施端到端加密策略与网络隔离,以满足 GDPR、ISO 27001 等合规要求。SaaS 轻量版八千元一年,进阶版一万八千元一年,含税,可开增值税专用发票。我们安全团队的成员持有 CISP(注册信息安全专业人员)与 CISSP(国际注册信息系统安全专家)资质。这里说清楚一点:这是个人执业资质,与企业体系认证是两回事,采购时该看的证书编号、有效期与认证范围,我们按项目提供。有一点必须讲在前面。换平台不是应急手段。它涉及内容资产重建、URL 与搜索引擎权重迁移、多语言站点重新配置,周期以月计。如果你的站点正受这次 PHP 漏洞影响,正确的动作是今天打补丁或者关掉公网入口,然后再来评估长期方案。
最后
回到开头那两组数字。69.2% 与 5.5%:PHP 在网站中的份额是 Java 的十二倍以上;而在中国开发者中,Java 的首选比例是 58.17%,全球平均 27.76%。这些数字都成立,因为它们统计的是不同的对象。中间隔着的那部分系统,语言选择由团队与生态决定,维护责任由合同决定。对外的那部分站点情况相反,语言是三十年前由主机商业模式决定的,责任在交付验收那天就结束了,运行时的版本在之后没有人跟踪。2025年 WordPress 生态新增 11334 个漏洞,其中 46% 在公开披露时还没有修复,受关注漏洞被大规模利用的中位时间是 5 小时。PHP 官方在 2026年10月21日发布修复版本,而 34.5% 的PHP 网站运行在官方不再提供安全更新的分支上。Java 这边,Log4Shell 披露十个月后仍有 72%的组织易受攻击,已经修完的资产里有 29% 又复发。Rails 的安全窗口约两年,Node.js 约三年,Go 约一年,Python 五年,.NET Framework 跟随 Windows。窗口长短不一,但每个都会关上。漏洞情报这一侧也在收缩。美国国家标准与技术研究院自 2026年4月15日起将国家漏洞数据库改为风险优先,不再对全部 CVE 做完整分析。防守方能拿到的完整清单越来越短,而系统的依赖树越来越深。这几件事之间没有一个共同的加害者,也没有现成的解决方。它们指向同一个缺口:每个系统都需要一个明确的承担方,在上游停止维护之后继续负责。企业对外网站的那一部分,现在由谁负责跟踪运行时版本?这个答案写在合同里,还是只存在于某个已经离职的人的记忆里?


